
ಕರ್ನಾಟಕದ ಆಳಂದ ವಿಧಾನಸಭಾ ಕ್ಷೇತ್ರದ ಸುಮಾರು 5 ಸಾವಿರಕ್ಕೂ ಹೆಚ್ಚು ಮತದಾರರ ಅಳಿಸುವಿಕೆ ವಿವಾದದ ನಂತರ, ಭಾರತದ ಚುನಾವಣಾ ಡಿಜಿಟಲ್ ವ್ಯವಸ್ಥೆಗಳ ಭದ್ರತೆಯ ಕುರಿತು ಗಂಭೀರ ಕಳವಳಗಳು ಹುಟ್ಟಿಕೊಂಡಿವೆ. ಇದಕ್ಕೆ ಪ್ರತಿಕ್ರಿಯೆಯಾಗಿ, ಮಾಜಿ ಐಎಎಸ್ ಅಧಿಕಾರಿ ಮತ್ತು ಸಾಮಾಜಿಕ ಕಾರ್ಯಕರ್ತ ಕಣ್ಣನ್ ಗೋಪಿನಾಥನ್ ಅವರು ಸ್ವತಂತ್ರವಾಗಿ ಚುನಾವಣಾ ಆಯೋಗದ ‘ವೋಟರ್ ಹೆಲ್ಪ್ಲೈನ್ ಅಪ್ಲಿಕೇಶನ್’ (VHA) ಮತ್ತು voters.eci.gov.in ಪೋರ್ಟಲ್ನ ಭದ್ರತಾ ವಿಮರ್ಶೆಯನ್ನು ನಡೆಸಿದ್ದಾರೆ. ಅವರ ತನಿಖಾ ವರದಿಗಳು X (ಹಿಂದಿನ ಟ್ವಿಟರ್) ನಲ್ಲಿ ಸಾರ್ವಜನಿಕಗೊಂಡಿದ್ದು, ಡಿಜಿಟಲ್ ಯುಗದಲ್ಲಿ ಸೂಕ್ಷ್ಮ ಮತದಾರರ ದತ್ತಾಂಶವನ್ನು ನಿರ್ವಹಿಸುವಲ್ಲಿ ಮತ್ತು ರಕ್ಷಿಸುವಲ್ಲಿ ಭಾರತದ ಚುನಾವಣಾ ಆಯೋಗದ (ECI) ಸನ್ನದ್ಧತೆಯ ಬಗ್ಗೆ ತೀವ್ರ ಪ್ರಶ್ನೆಗಳನ್ನು ಎತ್ತಿವೆ.
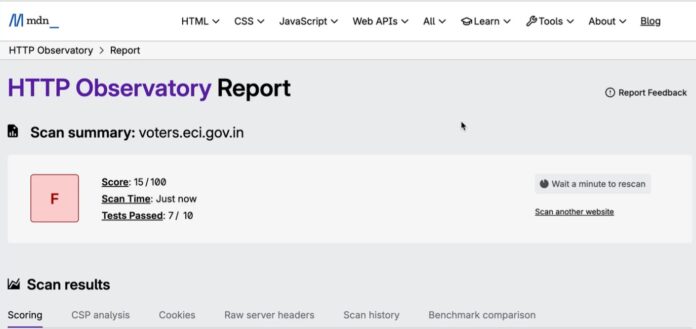
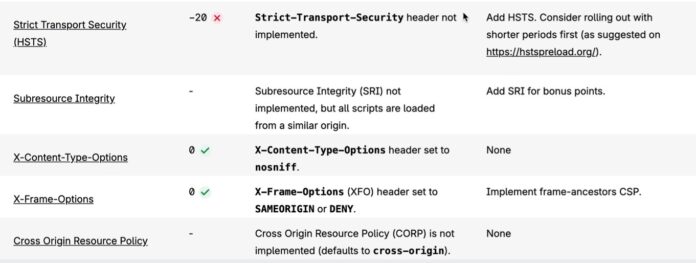
ಮೊಜಿಲ್ಲಾ ಅಬ್ಸರ್ವೇಟರಿ ಸ್ಕೋರ್: 15/100, ಅಪಾಯಕಾರಿ ವೈಫಲ್ಯ
(a big whooping F)
ಮೊಜಿಲ್ಲಾ ಅಬ್ಸರ್ವೇಟರಿ (ವೆಬ್ ಅಪ್ಲಿಕೇಶನ್ ಭದ್ರತಾ ಮಾನದಂಡಗಳಿಗೆ ವ್ಯಾಪಕವಾಗಿ ಗೌರವಿಸಲ್ಪಟ್ಟ ಸಾಧನ) ಬಳಸಿ ನಡೆಸಿದ ತಮ್ಮ ಭದ್ರತಾ ಸ್ಕ್ಯಾನ್ನ ಆತಂಕಕಾರಿ ಅಂಶಗಳನ್ನು ಒಳಗೊಂಡ ಫಲಿತಾಂಶಗಳನ್ನು ಗೋಪಿನಾಥನ್ ಅವರು ಪ್ರಥಮವಾಗಿ ಬಹಿರಂಗಪಡಿಸಿದರು.
ಗೋಪಿನಾಥನ್ ಅವರು “ಮೊಜಿಲ್ಲಾ ಅಬ್ಸರ್ವೇಟರಿ ಸ್ಕೋರ್ 15/100 (ಎಫ್) ಆಗಿದ್ದು, ಇದು ಅಪಾಯಕಾರಿ ವೈಫಲ್ಯ” ಎಂದು ಸ್ಪಷ್ಟವಾಗಿ ಉಲ್ಲೇಖಿಸಿದ್ದಾರೆ. ಈ ಕಳಪೆ ಗ್ರೇಡ್ ಲಕ್ಷಾಂತರ ಭಾರತೀಯ ಮತದಾರರ ನೋಂದಣಿ, ಅಳಿಸುವಿಕೆ ಮತ್ತು ಸೂಕ್ಷ್ಮ ವೈಯಕ್ತಿಕ ದತ್ತಾಂಶವನ್ನು ನಿರ್ವಹಿಸುವ ವೇದಿಕೆಗಳಲ್ಲಿ ಮೂಲಭೂತ ಭದ್ರತಾ ಮಾನದಂಡಗಳ ವ್ಯವಸ್ಥಿತ ನಿರ್ಲಕ್ಷ್ಯವನ್ನು ಎತ್ತಿ ತೋರಿಸುತ್ತದೆ.
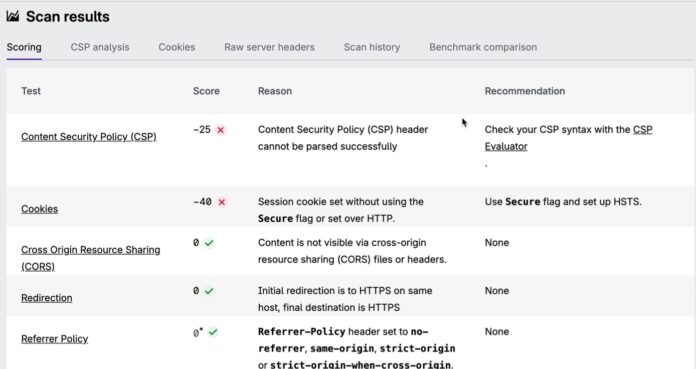
ಸಿಎಸ್ಪಿ ನಿಷ್ಕ್ರಿಯಗೊಂಡಿದೆ, ಎಚ್ಎಸ್ಟಿಎಸ್ ಕಾಣೆಯಾಗಿದೆ ಮತ್ತು ಕುಕೀಗಳಲ್ಲಿ SameSite ಕೊರತೆ
ತಾಂತ್ರಿಕ ನ್ಯೂನತೆಗಳ ಬಗ್ಗೆ ಆಳವಾಗಿ ಪರಿಶೀಲಿಸಿದ ಗೋಪಿನಾಥನ್, ವೇದಿಕೆಯ ಬ್ಯಾಕೆಂಡ್ ಕಾನ್ಫಿಗರೇಶನ್ನಲ್ಲಿನ ನಿರ್ಣಾಯಕ ದೋಷಗಳನ್ನು ಒತ್ತಿ ಹೇಳಿದರು. ನಿರ್ದಿಷ್ಟವಾಗಿ, ಅವರು “ಕಂಟೆಂಟ್-ಸೆಕ್ಯುರಿಟಿ-ಪಾಲಿಸಿ ಹೆಡರ್ ಅಮಾನ್ಯವಾಗಿದೆ, CSP (Content-Security-Policy) ಪರಿಣಾಮಕಾರಿಯಾಗಿ ನಿಷ್ಕ್ರಿಯಗೊಂಡಿದೆ,” ಎಂದು ಸೂಚಿಸಿದರು. ಈ ವೈಫಲ್ಯವು ಕ್ರಾಸ್-ಸೈಟ್ ಸ್ಕ್ರಿಪ್ಟಿಂಗ್ (XSS) ದಾಳಿಗಳನ್ನು ತಡೆಯುವ ಪ್ರಮುಖ ಬ್ರೌಸರ್-ಸೈಡ್ ರಕ್ಷಣೆಯನ್ನು ನಿಷ್ಕ್ರಿಯಗೊಳಿಸುತ್ತದೆ, ಇದರಿಂದಾಗಿ ವೇದಿಕೆಯು ಭದ್ರತಾ ಅಪಾಯಕ್ಕೆ ಒಳಗಾಗುತ್ತದೆ.
“HSTS (HTTP ಸ್ಟ್ರಿಕ್ಟ್ ಟ್ರಾನ್ಸ್ಪೋರ್ಟ್ ಸೆಕ್ಯುರಿಟಿ) ಮತ್ತು ಕುಕೀಗಳಿಗೆ SameSite ನಿಯಮಗಳು ಇಲ್ಲದಿರುವುದು ಅತ್ಯಂತ ಅಪಾಯಕಾರಿ. ಈ ವೇದಿಕೆಗಳಲ್ಲಿ ಭದ್ರತೆಯ ಮೂಲಭೂತ ಸೀಟ್ಬೆಲ್ಟ್ಗಳೇ ಇಲ್ಲ, ಇದರರ್ಥ ಮ್ಯಾನ್-ಇನ್-ದಿ-ಮಿಡಲ್ (MITM) ಮತ್ತು ಕ್ರಾಸ್-ಸೈಟ್ ರಿಕ್ವೆಸ್ಟ್ ಫೋರ್ಜರಿ (CSRF) ದಾಳಿಗಳಿಗೆ ಸಂಪೂರ್ಣ ಮುಕ್ತ ಅವಕಾಶವಿದೆ. ಮತದಾರರ ದತ್ತಾಂಶವು ಕಳ್ಳತನ ಮತ್ತು ಹೈಜಾಕ್ ಆಗುವ ನೇರ ಅಪಾಯದಲ್ಲಿದೆ.”
ನೀವು ಪೋರ್ಟಲ್ ಅನ್ನು ವೆಬ್ವೀವ್ಸ್ ಒಳಗೆ ಪ್ರದರ್ಶಿಸುತ್ತಿದ್ದೀರಿ, ಅದು ಅಪಾಯಕಾರಿ: ಕಣ್ಣನ್
ಈ ಆರೋಪಗಳು ಕೇವಲ ಬ್ಯಾಕ್ಎಂಡ್ಗೆ ಮಾತ್ರ ಸೀಮಿತವಾಗಿರಲಿಲ್ಲ. ಗೋಪಿನಾಥನ್ ಅವರು ವೋಟರ್ ಹೆಲ್ಪ್ಲೈನ್ ಅಪ್ಲಿಕೇಶನ್ನ (VHA) ಮೊಬೈಲ್ ವಿನ್ಯಾಸದ ಬಗ್ಗೆಯೂ ದೋಷಾರೋಪಣೆ ಮಾಡಿದ್ದಾರೆ. ನಿರ್ದಿಷ್ಟವಾಗಿ, ಅಪ್ಲಿಕೇಶನ್ನಲ್ಲಿ ವೆಬ್ವೀವ್ಸ್ (WebViews) ಅನ್ನು ಬಳಸಿದ್ದನ್ನು ಅವರು ಪ್ರಶ್ನಿಸಿದ್ದಾರೆ. ವೆಬ್ವೀವ್ಸ್ಗಳು ವೆಬ್ಸೈಟ್ಗಳನ್ನು ಮೊಬೈಲ್ ಅಪ್ಲಿಕೇಶನ್ಗಳ ಒಳಗೆ ತೋರಿಸಲು ಅನುಮತಿಸುವ ಒಂದು ಸುಲಭ ಮಾರ್ಗ (ಶಾರ್ಟ್ಕಟ್) ಆಗಿದ್ದರೂ, ಇದು ಸೈಬರ್ ದಾಳಿಯ ಸಾಧ್ಯತೆಗಳನ್ನು ಗಮನಾರ್ಹವಾಗಿ ಹೆಚ್ಚಿಸುತ್ತದೆ.
ತಮ್ಮ ವಿಶ್ಲೇಷಣೆಯಲ್ಲಿ, ಅವರು “ಅಪ್ಲಿಕೇಶನ್ಗಳು ಪೋರ್ಟಲ್ ಅನ್ನು ವೆಬ್ವೀವ್ಸ್ ಒಳಗೆ ಪ್ರದರ್ಶಿಸುವುದು ಪ್ರತಿ ಸರ್ವರ್-ಸೈಡ್ ದೋಷವನ್ನು ಹೆಚ್ಚಿಸುತ್ತದೆ ಮತ್ತು ದಾಳಿಯ ಸಾಧ್ಯತೆಯನ್ನು ಸುಲಭಗೊಳಿಸುತ್ತದೆ” ಎಂದು ಎಚ್ಚರಿಸಿದರು. ಈ ವಿನ್ಯಾಸದ ನಿರ್ಧಾರವು, ಸಣ್ಣ ಪುಟ್ಟ ನ್ಯೂನತೆಗಳು ಕೂಡ ಪ್ರಮುಖ ಭದ್ರತಾ ದುರ್ಬಳಕೆಗೆ ಕಾರಣವಾಗುವ ಅಪಾಯವನ್ನು ಹೆಚ್ಚಿಸುತ್ತದೆ ಎಂದು ಅವರು ತೀರ್ಮಾನಿಸಿದರು.
ನಿಮ್ಮ ಕೆಲಸ ಎಷ್ಟು ಅರೆಬರೆ: “This is how you guys’ half-ass it?”
ಈ ಆರೋಪವು ಕೇವಲ ತಾಂತ್ರಿಕ ವೈಫಲ್ಯಗಳತ್ತ ಮಾತ್ರ ಗಮನಹರಿಸಲಿಲ್ಲ. ಪ್ರಜಾಪ್ರಭುತ್ವದ ಮೂಲಾಧಾರವಾದ ವೇದಿಕೆಗಳಲ್ಲಿ ಈ ಭದ್ರತಾ ದೋಷಗಳು ಏಕೆ ಮುಂದುವರಿಯಲು ಸಾಧ್ಯವಾಯಿತು ಎಂಬುದರ ಕುರಿತು, ಮಾಜಿ ಅಧಿಕಾರಿಯು ಇಡೀ ವ್ಯವಸ್ಥೆಯ ನಿರ್ಲಕ್ಷ್ಯದ ಮನಸ್ಥಿತಿಯನ್ನು ಮತ್ತು ಅದರ ಜವಾಬ್ದಾರಿಯನ್ನು ಗಂಭೀರವಾಗಿ ಪ್ರಶ್ನಿಸಿದರು.
“ಮತದಾರರ ನೋಂದಣಿ ಮತ್ತು ಅಳಿಸುವಿಕೆಯಂತಹ ಸೂಕ್ಷ್ಮ ಸೇವೆಯನ್ನು ಇಷ್ಟು ಅರೆಬರೆಯಾಗಿ (half-ass it) ನಿರ್ವಹಿಸುತ್ತೀರಾ?” ಎಂದು ಅವರು ಹತಾಶೆಯಿಂದ ಪ್ರಶ್ನಿಸಿದ್ದಾರೆ.
ಸಾರ್ವಜನಿಕ ಮೂಲಸೌಕರ್ಯದಲ್ಲಿ ಡಿಜಿಟಲ್ ಭದ್ರತೆಯ ಬಗ್ಗೆ ಇರುವ ಸಾಂಸ್ಥಿಕ ನಿರಾಸಕ್ತಿಯನ್ನು ಗೋಪಿನಾಥನ್ ಅವರು ಖಂಡಿಸಿದರು.
“ಸಾರ್ವಜನಿಕ ಹಣವನ್ನು ಬಳಸಿ, ಮತದಾರರ ಸೇವೆಗಳನ್ನು ಹಾಸ್ಯಾಸ್ಪದವಾಗಿ ನಿರ್ವಹಿಸುವುದು ಮಾತ್ರವಲ್ಲದೆ, ಕಾರ್ಯಾರಂಭ ಮಾಡುವ ಮೊದಲು ಒಂದು ಮೂಲಭೂತ ಭದ್ರತಾ ವಿಮರ್ಶೆಯನ್ನು ಸಹ ಮಾಡದಿರುವುದು ಏಕೆ?” ಎಂದು ಅವರು ಬರೆದಿದ್ದಾರೆ. ಈ ಮೂಲಕ ಅವರು ಪ್ರಜಾಪ್ರಭುತ್ವದ ರಕ್ಷಣೆಯಲ್ಲಿ ಚುನಾವಣಾ ಆಯೋಗದ (ECI) ನಿರ್ಲಕ್ಷ್ಯದ ವಿಧಾನವನ್ನು ತೀವ್ರವಾಗಿ ಪ್ರಶ್ನಿಸಿದರು.
ಹೊಣೆಗಾರಿಕೆಯನ್ನು ಸರಿಪಡಿಸಿ – ಇಲ್ಲವೇ ಜವಾಬ್ದಾರಿಯುತ ವ್ಯಕ್ತಿಗಳನ್ನು ವಜಾಗೊಳಿಸಿ
ಗೋಪಿನಾಥನ್ ಅವರು ಪರಿಣಾಮಗಳ ಕುರಿತು ನಿರ್ಭಿಡೆಯಿಂದ ಮಾತನಾಡಿದರು, ಕೂಡಲೇ ಹೊಣೆಗಾರಿಕೆಯನ್ನು ನಿಗದಿಪಡಿಸುವಂತೆ ಆಗ್ರಹಿಸಿದರು. ಅವರು ಆಡಳಿತಾತ್ಮಕ ಕ್ರಮ ಅಥವಾ ಕ್ರಿಮಿನಲ್ ಮೊಕದ್ದಮೆಯ ಮೂಲಕ ಈ ಲೋಪಗಳಿಗೆ ತಕ್ಷಣದ ಕ್ರಮ ಕೈಗೊಳ್ಳಬೇಕೆಂದು ಒತ್ತಾಯಿಸಿದರು.
ಈ ಭದ್ರತಾ ಲೋಪಗಳ ಕಾರಣವನ್ನು ಅವಲಂಬಿಸಿ ಅವರು ಎರಡು ವಿಭಿನ್ನ ಪರಿಹಾರಗಳಿಗೆ ಆಗ್ರಹಿಸಿದರು. ಇದು ನಿರ್ಲಕ್ಷ್ಯ ಅಥವಾ ಅಸಮರ್ಥತೆ ಎಂದು ಸಾಬೀತಾದರೆ, ಅವರು “ಜವಾಬ್ದಾರಿಯುತ ಸಿಬ್ಬಂದಿಯನ್ನು ವಜಾಗೊಳಿಸುವಂತೆ” (ಏಕೆಂದರೆ ಅವರಿಗೆ ನಿರ್ವಹಣೆ ಮಾಡುವ ಸಾಮರ್ಥ್ಯವಿಲ್ಲ) ಒತ್ತಾಯಿಸಿದರು. ಅದೇ ರೀತಿ, ಈ ವೈಫಲ್ಯವು ಉದ್ದೇಶಪೂರ್ವಕ ಕೃತ್ಯವಾಗಿದ್ದರೆ, ಪೂರ್ಣ ಪ್ರಮಾಣದ ಕ್ರಿಮಿನಲ್ ತನಿಖೆಯನ್ನು ಪ್ರಾರಂಭಿಸಲು ಆಗ್ರಹಿಸಿದರು.
“ಇಲ್ಲಿ ವ್ಯಕ್ತವಾಗಿರುವುದು ಕೇವಲ ತಾಂತ್ರಿಕ ಅಸಮಾಧಾನವಲ್ಲ, ಬದಲಿಗೆ ಪ್ರಜಾಪ್ರಭುತ್ವದ ಭವಿಷ್ಯದ ಕುರಿತಾದ ಆಳವಾದ ಆಕ್ರೋಶ. ದುರ್ಬಲ ಡಿಜಿಟಲ್ ಮೂಲಸೌಕರ್ಯವು ಕೇವಲ ‘ಬಗ್’ ಅಲ್ಲ, ಅದು ಪ್ರಜಾಸತ್ತಾತ್ಮಕ ಪ್ರಕ್ರಿಯೆಯ ಘನತೆ ಮತ್ತು ಸುರಕ್ಷತೆಯನ್ನು ಕಾಪಾಡಲು ಸರ್ಕಾರದ ವೈಫಲ್ಯ ಎಂದು ನಾಗರಿಕ ಸಮಾಜವು ನೋಡುತ್ತದೆ. ಈ ಆರೋಪಗಳು ಆ ಮೂಲಸೌಕರ್ಯದ ಮೇಲಿನ ವಿಶ್ವಾಸವನ್ನು ಕಳೆದುಕೊಂಡಿರುವ ದೊಡ್ಡ ಸಮುದಾಯದ ಧ್ವನಿಯಾಗಿದೆ.”
ಸಂಪೂರ್ಣ ಆಡಿಟ್ ಆಗುವವರೆಗೆ ಸೇವೆಗಳನ್ನು ಸ್ಥಗಿತಗೊಳಿಸಿ
ಈ ಸಂಬಂಧ ಸೂಕ್ತ ಕ್ರಮಕ್ಕೆ ಕರೆ ನೀಡಿದ ಗೋಪಿನಾಥನ್ ಅವರ ಪ್ರಮುಖ ಬೇಡಿಕೆಯೆಂದರೆ, ಸಂಪೂರ್ಣ ಮತ್ತು ಸ್ವತಂತ್ರ ಭದ್ರತಾ ವಿಮರ್ಶೆ ಹಾಗೂ ಪರಿಹಾರ ಕಾರ್ಯ ಪೂರ್ಣಗೊಳ್ಳುವವರೆಗೆ, ಚುನಾವಣಾ ಆಯೋಗವು ನೋಂದಣಿ ಮತ್ತು ಅಳಿಸುವಿಕೆ ಸೇವೆಗಳನ್ನು ತಕ್ಷಣವೇ ಸ್ಥಗಿತಗೊಳಿಸಬೇಕು. ಇದು ದತ್ತಾಂಶದ ಸುರಕ್ಷತೆಯನ್ನು ಪುನಃಸ್ಥಾಪಿಸಲು ಅಗತ್ಯವಾಗಿದೆ ಎಂದು ಅವರು ಪ್ರತಿಪಾದಿಸಿದರು.
“ಸಂಪೂರ್ಣ ಸ್ವತಂತ್ರ ಭದ್ರತಾ ಆಡಿಟ್ ಮತ್ತು ಪರಿಹಾರ ಕಾರ್ಯ ಪೂರ್ಣಗೊಳ್ಳುವವರೆಗೆ ನೋಂದಣಿ ಮತ್ತು ಅಳಿಸುವಿಕೆ ಸೇವೆಗಳನ್ನು ಸ್ಥಗಿತಗೊಳಿಸಿ,” ಎಂಬುದು ಅವರ ನಿರ್ದಿಷ್ಟ ಸಲಹೆಯಾಗಿತ್ತು. ಅಸುರಕ್ಷಿತ ಸ್ಥಿತಿಯಲ್ಲಿ ಈ ಸೇವೆಗಳನ್ನು ಮುಂದುವರಿಸುವುದರಿಂದ ದತ್ತಾಂಶದ ಸಮಗ್ರತೆಗೆ ಒದಗುವ ಅಪಾಯವನ್ನು ಅವರು ಒತ್ತಿ ಹೇಳಿದರು.
ಪ್ರಮಾಣೀಕರಿಸಿದ ವಿಧಿವಿಜ್ಞಾನ ದಾಖಲೆಗಳನ್ನು ಸಂಗ್ರಹಿಸಿ, SHA-256 ಹ್ಯಾಶ್ಗಳನ್ನು ಪ್ರಕಟಿಸಿ
ಗೋಪಿನಾಥನ್ ಅವರು, ಹಿಂದಿನ ಹಾನಿಯನ್ನು ಸರಿಪಡಿಸುವ ಮತ್ತು ಭವಿಷ್ಯದಲ್ಲಿ ತನಿಖೆ ನಡೆಸುವ ಉದ್ದೇಶದಿಂದ, ಚುನಾವಣಾ ಆಯೋಗವು (ECI) ತೆಗೆದುಕೊಳ್ಳಬೇಕಾದ ನಿರ್ದಿಷ್ಟ ಕ್ರಮಗಳನ್ನು ಒಳಗೊಂಡಿರುವ ಸಮಗ್ರ ಡಿಜಿಟಲ್ ವಿಧಿವಿಜ್ಞಾನದ ಮಾರ್ಗಸೂಚಿಯನ್ನು ವಿವರಿಸಿದರು. ಈ ಮಾರ್ಗಸೂಚಿಯ ಪ್ರಮುಖ ಹಂತಗಳು ಈ ಕೆಳಗಿನಂತಿವೆ:
ಗೋಪಿನಾಥನ್ ಅವರ ಪ್ರಥಮ ಬೇಡಿಕೆಯೆಂದರೆ: “ಎಲ್ಲಾ ವಿಧಿವಿಜ್ಞಾನ ದಾಖಲೆಗಳನ್ನು ತಕ್ಷಣವೇ ಸಂರಕ್ಷಿಸಿ ಮತ್ತು ರಫ್ತು ಮಾಡಿ: ಇದರಲ್ಲಿ CDN (Content Delivery Network), ಲೋಡ್-ಬ್ಯಾಲೆನ್ಸರ್, ಡಿಬಿ ಆಡಿಟ್ ಮತ್ತು ಎಸ್ಎಂಎಸ್ ಗೇಟ್ವೇ ಲಾಗ್ಗಳು ಸೇರಿವೆ.” ಇದರ ನಂತರ, ಚುನಾವಣಾ ಆಯೋಗವು (ECI) “ರಫ್ತು ಮಾಡಿದ ದಾಖಲೆಗಳ SHA-256 ಹ್ಯಾಶ್ (‘ಹ್ಯಾಶ್’ () ಎಂದರೆ ತಂತ್ರಜ್ಞಾನದಲ್ಲಿ ನಿರ್ದಿಷ್ಟವಾದ ಗಣಿತದ ಕ್ರಿಯೆಯಿಂದ ಸೃಷ್ಟಿಯಾದ ಸ್ಥಿರ ಗಾತ್ರದ ಕೋಡ್ ಅಥವಾ ಸಾರಾಂಶ) ಗಳನ್ನು ಕಂಪ್ಯೂಟ್ (ದತ್ತಾಂಶವನ್ನು ಸಂಸ್ಕರಿಸುವ ಮತ್ತು ಲೆಕ್ಕಾಚಾರಗಳನ್ನು ನಿರ್ವಹಿಸುವ ಸಾಮರ್ಥ್ಯ) ಮಾಡಿ ಮತ್ತು ಪ್ರಕಟಿಸಬೇಕು ಹಾಗೂ 65B ಪ್ರಮಾಣಪತ್ರವನ್ನು ನೀಡಬೇಕು, ಇದರಿಂದ CID ಅವುಗಳನ್ನು ವಿಧಿವಿಜ್ಞಾನದ ದೃಷ್ಟಿಯಿಂದ ಪರಿಶೀಲಿಸಬಹುದು” ಎಂದು ಅವರು ಒತ್ತಾಯಿಸಿದರು.
ಗೋಪಿನಾಥನ್ ಅವರ ಹೇಳಿಕೆಗಳಲ್ಲಿರುವ ಈ ತಾಂತ್ರಿಕ ಸ್ಪಷ್ಟತೆಯು, ಸಾರ್ವಜನಿಕ ನೀತಿ ಚರ್ಚೆಗಳಲ್ಲಿ ವಿರಳವಾಗಿದೆ. ಇದು ಅವರ ಮಾಜಿ ಐಎಎಸ್ ಹಿನ್ನೆಲೆ ಮತ್ತು ಸಕ್ರಿಯ ನಾಗರಿಕ ತಂತ್ರಜ್ಞಾನ ಕಾವಲುಗಾರನಾಗಿ ಅವರ ಪರಿಣತಿಯನ್ನು ಎತ್ತಿ ತೋರಿಸುತ್ತದೆ.
ಹ್ಯಾಕಿಂಗ್ ದಾಳಿಯ ಕುರಿತು ಪರೀಕ್ಷೆಯನ್ನು ಮಾಡಿಸಿ ಮತ್ತು ವರದಿಯನ್ನು ಪ್ರಕಟಿಸಿ
ತಮ್ಮ ವಿಶ್ಲೇಷಣೆಯನ್ನು ಮುಗಿಸುತ್ತಾ, ಗೋಪಿನಾಥನ್ ಅವರು ಒಂದು ನಿರ್ಣಾಯಕ ಶಿಫಾರಸನ್ನು ಮಂಡಿಸಿದರು: ಚುನಾವಣಾ ಆಯೋಗವು ತನ್ನ ಮೂಲಸೌಕರ್ಯದ ಮೇಲೆ ಸಮಗ್ರ ನುಗ್ಗುವಿಕೆ (ಹ್ಯಾಕಿಂಗ್) ಪರೀಕ್ಷೆ (Penetration Test) ನಡೆಸಲು ಸ್ವತಂತ್ರ ತಜ್ಞರನ್ನು ನೇಮಿಸಬೇಕು. ಈ ಪ್ರಕ್ರಿಯೆಯ ಸಂಪೂರ್ಣ ವರದಿ ಮತ್ತು ತಿದ್ದುಪಡಿ ಯೋಜನೆಯನ್ನು ಸಾರ್ವಜನಿಕರಿಗಾಗಿ ಪ್ರಕಟಿಸುವುದು ಈ ಶಿಫಾರಸಿನ ಪ್ರಮುಖ ಅಂಶವಾಗಿತ್ತು.
ತಮ್ಮ ವಾದವನ್ನು ಮುಗಿಸುತ್ತಾ, ಅವರು ಒಂದು ನಿರ್ಣಾಯಕ ಕ್ರಮಕ್ಕೆ ಆಗ್ರಹಿಸಿದರು: ಸ್ವತಂತ್ರ ನುಗ್ಗುವಿಕೆ ಪರೀಕ್ಷೆ (Penetration Test) ನಡೆಸುವುದು ಮತ್ತು ಪೂರ್ಣ ವರದಿ ಹಾಗೂ ಪರಿಹಾರ ಯೋಜನೆಯ ಸಾರ್ವಜನಿಕ ಪ್ರಕಟಣೆ. ಈ ರೀತಿ ಸಂಪೂರ್ಣ ಪಾರದರ್ಶಕತೆ ಮತ್ತು ಹೊಣೆಗಾರಿಕೆಯನ್ನು ಪ್ರದರ್ಶಿಸುವುದರಿಂದ ಮಾತ್ರವೇ ಪ್ರಜಾಪ್ರಭುತ್ವ ವ್ಯವಸ್ಥೆಯ ಮೇಲಿನ ವಿಶ್ವಾಸಾರ್ಹತೆಯನ್ನು ಪುನಃಸ್ಥಾಪಿಸಲು ಸಾಧ್ಯ ಎಂದು ಅವರು ಪ್ರತಿಪಾದಿಸಿದರು.
ಯಾರು ಈ ಕಣ್ಣನ್ ಗೋಪಿನಾಥನ್?
ಕಣ್ಣನ್ ಗೋಪಿನಾಥನ್ ಅವರು ಕೇರಳದ ಮಾಜಿ ಐಎಎಸ್ ಅಧಿಕಾರಿ. ಜಮ್ಮು ಮತ್ತು ಕಾಶ್ಮೀರದಲ್ಲಿ ವಿಧಿ 370 ರದ್ದತಿ ವಿರೋಧಿಸಿ 2019ರಲ್ಲಿ ರಾಜೀನಾಮೆ ನೀಡಿದ ಅವರ ನಿರ್ಧಾರವು ಅವರನ್ನು ರಾಷ್ಟ್ರಮಟ್ಟದಲ್ಲಿ ಗುರುತಿಸುವಂತೆ ಮಾಡಿತು. ಇಂಜಿನಿಯರಿಂಗ್ ಹಿನ್ನೆಲೆಯುಳ್ಳ ತಂತ್ರಜ್ಞರಾದ ಗೋಪಿನಾಥನ್ ಅವರು, ಕೇರಳದ ಪ್ರವಾಹದ ಸಂದರ್ಭದಲ್ಲಿ ಮಾಡಿದ ನಿಸ್ವಾರ್ಥ ಸೇವೆಗೆ ಗೌರವವನ್ನು ಗಳಿಸಿದರು. ಅಂದಿನಿಂದ, ಅವರು ಪ್ರಜಾಪ್ರಭುತ್ವದ ಹೊಣೆಗಾರಿಕೆ, ಡಿಜಿಟಲ್ ಪಾರದರ್ಶಕತೆ ಮತ್ತು ನಾಗರಿಕ ಸ್ವಾತಂತ್ರ್ಯಕ್ಕಾಗಿ ಪ್ರತಿಪಾದಿಸುವ ಪ್ರಭಾವಿ ಕಾರ್ಯಕರ್ತರಾಗಿ ಹೊರಹೊಮ್ಮಿದ್ದಾರೆ.
ತಮ್ಮ X ಹ್ಯಾಂಡಲ್ (@naukarshah) ಮೂಲಕ ಕಾರ್ಯನಿರ್ವಹಿಸುವ ಗೋಪಿನಾಥನ್, ಸರ್ಕಾರಿ ವ್ಯವಸ್ಥೆಗಳ — ನಿರ್ದಿಷ್ಟವಾಗಿ ಡಿಜಿಟಲ್ ಸಾರ್ವಜನಿಕ ಮೂಲಸೌಕರ್ಯದ — ನಿಯಮಿತ ಮತ್ತು ಸೂಕ್ಷ್ಮ ಪರಿಶೀಲನೆಯನ್ನು ಕೈಗೊಳ್ಳುತ್ತಾರೆ. ಅವರ ಟೀಕೆಗಳು ದತ್ತಾಂಶ ಆಧಾರಿತ ವಿಶ್ಲೇಷಣೆ ಮತ್ತು ತಾಂತ್ರಿಕ ಒಳನೋಟಗಳಿಂದ ಬೆಂಬಲಿತವಾಗಿವೆ. ಸಾರ್ವಜನಿಕ ಹಿತಾಸಕ್ತಿ ಮತ್ತು ಸಾಂವಿಧಾನಿಕ ಮೌಲ್ಯಗಳಿಗೆ ಆಳವಾಗಿ ಬದ್ಧರಾಗಿರುವ ಅವರ ಕೆಲಸವು, ಅವರ ಅಧಿಕಾರಶಾಹಿ ಅನುಭವವನ್ನು ನಾಗರಿಕ ಕ್ರಿಯಾಶೀಲತೆಯೊಂದಿಗೆ ಸಂಯೋಜಿಸುವ ಅನನ್ಯ ಪಾತ್ರವನ್ನು ಪ್ರತಿಬಿಂಬಿಸುತ್ತದೆ.
ಮೂಲ: ಸಾಬರಂಗ್ಇಂಡಿಯಾ
ಲಡಾಖ್: ಸೋನಮ್ ವಾಂಗ್ಚುಕ್ರ ಎನ್ಜಿಒದ FCRA ಪರವಾನಗಿ ರದ್ದು; 50 ಜನರ ಬಂಧನ
