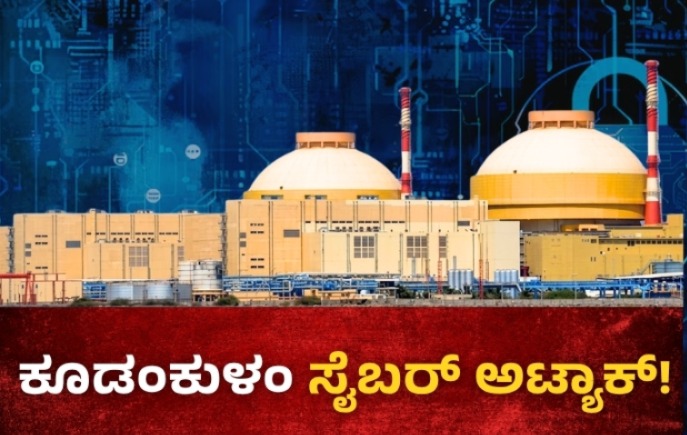
ಭಾರತದ ಅತಿ ದೊಡ್ಡ ಪರಮಾಣು ವಿದ್ಯುತ್ ಕೇಂದ್ರವಾದ ತಮಿಳುನಾಡಿನ ತಿರುನೆಲ್ವೇಲಿಯ ಕೂಡಂಕುಳಂ, ಕಳೆದ ಏಳು ವರ್ಷಗಳ ಅವಧಿಯಲ್ಲಿ ಎರಡು ಬಾರಿ ಪ್ರಮುಖ ಸೈಬರ್ ಭದ್ರತಾ ಆತಂಕಗಳಿಗೆ ಕೇಂದ್ರ ಬಿಂದುವಾಗಿದೆ. 2019ರ ಮೊದಲ ಘಟನೆಯು ಉತ್ತರ ಕೊರಿಯಾ ಬೆಂಬಲಿತ ಲಾಝರಸ್ ಗ್ರೂಪ್ಗೆ ಸಂಬಂಧಿಸಿದ ಮಾಲ್ವೇರ್ ಅನ್ನು ಒಳಗೊಂಡಿದ್ದರೆ, ಇತ್ತೀಚಿನ 2026ರ ಭದ್ರತಾ ಉಲ್ಲಂಘನೆಯು ವರ್ಲ್ಡ್ ಲೀಕ್ಸ್ ಎಂಬ ರಾನ್ಸಮ್ವೇರ್ ಗುಂಪಿನ ಮೇಲೆ ಕೇಂದ್ರೀಕೃತವಾಗಿದೆ. ಈ ಗುಂಪು ಸಾವಿರಾರು ಸೂಕ್ಷ್ಮ ಯೋಜನಾ ದಾಖಲೆಗಳನ್ನು ಸೋರಿಕೆ ಮಾಡಿರುವುದಾಗಿ ಪ್ರತಿಪಾದಿಸಿದೆ.
ಈ ಎರಡೂ ಘಟನೆಗಳು ನಿರ್ಣಾಯಕ ಮೂಲಸೌಕರ್ಯಗಳನ್ನು ಗುರಿಯಾಗಿಸಿಕೊಂಡ ಸೈಬರ್ ಬೆದರಿಕೆಗಳು ಹೇಗೆ ರಹಸ್ಯ ಗೂಢಚರ್ಯೆಯಿಂದ ಡೇಟಾ ಕಳ್ಳತನ ಮತ್ತು ಸುಲಿಗೆಯ ಕಡೆಗೆ ಬದಲಾಗಿವೆ ಎಂಬುವುದನ್ನು ತೋರಿಸಿವೆ. ಹಾಗೆಯೇ ಇದು ದೇಶದ ಸೈಬರ್ ಭದ್ರತೆಯ ಬಗ್ಗೆಯೂ ಪ್ರಶ್ನೆಗಳನ್ನು ಹುಟ್ಟುಹಾಕಿವೆ.
2019ರ ಲಾಝರಸ್ ಮಾಲ್ವೇರ್
ಮೊದಲ ಪ್ರಮುಖ ಸೈಬರ್ ಭದ್ರತಾ ಆತಂಕವು ಅಕ್ಟೋಬರ್ 2019ರಲ್ಲಿ ಬೆಳಕಿಗೆ ಬಂದಿತ್ತು. ಆಗ ನ್ಯೂಕ್ಲಿಯರ್ ಪವರ್ ಕಾರ್ಪೊರೇಷನ್ ಆಫ್ ಇಂಡಿಯಾ ಲಿಮಿಟೆಡ್ (ಎನ್ಪಿಸಿಐಎಲ್) ಕೂಡಂಕುಳಂ ವಿದ್ಯುತ್ ಕೇಂದ್ರದ ಆಡಳಿತಾತ್ಮಕ ನೆಟ್ವರ್ಕ್ಗೆ ಸಂಪರ್ಕ ಹೊಂದಿದ್ದ ಕಂಪ್ಯೂಟರ್ಗೆ ಮಾಲ್ವೇರ್ ಸೋಂಕು ತಗುಲಿರುವುದನ್ನು ದೃಢಪಡಿಸಿತ್ತು. ಸೈಬರ್ ಭದ್ರತಾ ಸಂಶೋಧಕರು ಈ ದಾಳಿಯನ್ನು ಲಾಝರಸ್ ಗ್ರೂಪ್ಗೆ ಸಂಬಂಧಿಸಿದ ‘ಡಿಟ್ರಾಕ್’ (DTrack) ಮಾಲ್ವೇರ್ನದ್ದೆಂದು ಗುರುತಿಸಿದ್ದರು.
ರಿಯಾಕ್ಟರ್ ನಿಯಂತ್ರಣ ವ್ಯವಸ್ಥೆಗಳನ್ನು ‘ಏರ್-ಗ್ಯಾಪ್ಡ್’ ನೆಟ್ವರ್ಕ್ಗಳ ಮೂಲಕ ಪ್ರತ್ಯೇಕವಾಗಿ ಇರಿಸಲಾಗಿತ್ತು ಮತ್ತು ಕಾರ್ಯಾಚರಣೆಯ ಸುರಕ್ಷತೆಗೆ ಯಾವುದೇ ಧಕ್ಕೆಯಾಗಿಲ್ಲ ಎಂದು ಎನ್ಪಿಸಿಐಎಲ್ ಸ್ಪಷ್ಟಪಡಿಸಿತ್ತು. ಆದಾಗ್ಯೂ, ಈ ಘಟನೆಯು ಕಾರ್ಯಾಚರಣೆಯೇತರ ವ್ಯವಸ್ಥೆಗಳಲ್ಲಿದ್ದ ದೌರ್ಬಲ್ಯಗಳನ್ನು ಬಹಿರಂಗಪಡಿಸಿತ್ತು ಹಾಗೂ ಸಂಪೂರ್ಣವಾಗಿ ಪ್ರತ್ಯೇಕಿಸಲ್ಪಟ್ಟ ನಿರ್ಣಾಯಕ ಮೂಲಸೌಕರ್ಯಗಳು ಸಹ ದೈನಂದಿನ ದಿನಚರಿಯ ಕಾರ್ಯಾಚರಣೆಗಳಿಗಾಗಿ ಡಿಜಿಟಲ್ ಆಡಳಿತಾತ್ಮಕ ನೆಟ್ವರ್ಕ್ಗಳ ಮೇಲೆಯೇ ಅವಲಂಬಿತವಾಗಿವೆ ಎಂಬುವುದನ್ನು ಎತ್ತಿ ತೋರಿಸಿತ್ತು.
2026ರ ರಾನ್ಸಮ್ವೇರ್ ಭದ್ರತಾ ಉಲ್ಲಂಘನೆ
ಇತ್ತೀಚಿನ ಘಟನೆಯು ಸೈಬರ್ ದಾಳಿಯ ವಿಧಾನ ಮತ್ತು ಉದ್ದೇಶ ಎರಡರಲ್ಲೂ ಗಮನಾರ್ಹವಾಗಿ ಭಿನ್ನವಾಗಿದೆ. ಗುತ್ತಿಗೆದಾರ ಸಂಸ್ಥೆಯಾದ ರಿಲಯನ್ಸ್ ಇನ್ಫ್ರಾಸ್ಟ್ರಕ್ಚರ್ಗೆ ಸಂಬಂಧಿಸಿದ ಡೇಟಾವನ್ನು ಹ್ಯಾಕ್ ಮಾಡಿದ ನಂತರ, ‘ವರ್ಲ್ಡ್ ಲೀಕ್ಸ್’ ಎಂಬ ರಾನ್ಸಮ್ವೇರ್ ಗುಂಪು ಕೂಡಂಕುಳಂ ಪರಮಾಣು ವಿದ್ಯುತ್ ಕೇಂದ್ರಕ್ಕೆ ಸಂಬಂಧಿಸಿದೆ ಎನ್ನಲಾದ ಸುಮಾರು 19,000 ಫೈಲ್ಗಳನ್ನು ಲೀಕ್ ಮಾಡಿದೆ ಎಂದು ರಾಯಿಟರ್ಸ್ ಸುದ್ದಿ ಸಂಸ್ಥೆ ವರದಿ ಮಾಡಿದೆ. ಯೊಟ್ಟಾ ನಿರ್ವಹಿಸುವ ಥರ್ಡ್ ಪಾರ್ಟಿ ಸರ್ವರ್ ಒಳಗೊಂಡಿರುವ ಭಾಗಶಃ ಭದ್ರತಾ ಉಲ್ಲಂಘನೆಯನ್ನು ರಿಲಯನ್ಸ್ ಸಂಸ್ಥೆಯು ಒಪ್ಪಿಕೊಂಡಿದ್ದು, ಅಧಿಕಾರಿಗಳು ಈ ಬಗ್ಗೆ ತನಿಖೆಯನ್ನು ಪ್ರಾರಂಭಿಸಿದ್ದಾರೆ ಎಂದು ವರದಿಯಾಗಿದೆ.
ಸೋರಿಕೆಯಾದ ಮಾಹಿತಿಯು ಮುಖ್ಯವಾಗಿ ಪ್ರಸ್ತುತ ನಿರ್ಮಾಣ ಹಂತದಲ್ಲಿರುವ 3 ಮತ್ತು 4 ನೇ ಘಟಕಗಳಿಗೆ ಸಂಬಂಧಿಸಿದ ಇಂಜಿನಿಯರಿಂಗ್ ರೇಖಾಚಿತ್ರಗಳು, ಪೂರೈಕೆದಾರರ ಮಾಹಿತಿ, ಪರಿಶೀಲನಾ ದಾಖಲೆಗಳು ಮತ್ತು ವಿಮಾ ಪತ್ರಗಳನ್ನು ಒಳಗೊಂಡಿದೆ ಎಂದು ವರದಿಯಾಗಿದೆ. ಆದರೆ, ಪರಮಾಣು ಸುರಕ್ಷತಾ ವ್ಯವಸ್ಥೆಗಳು ಅಥವಾ ರಿಯಾಕ್ಟರ್ ಕಾರ್ಯಾಚರಣೆಗಳಿಗೆ ಸಂಬಂಧಿಸಿದ ಯಾವುದೇ ಫೈಲ್ಗಳು ಹ್ಯಾಕ್ ಆಗಿಲ್ಲ ಮತ್ತು ವಿದ್ಯುತ್ ಕೇಂದ್ರದ ಪ್ರಮುಖ ಕಾರ್ಯಾಚರಣಾ ನೆಟ್ವರ್ಕ್ ಸಂಪೂರ್ಣ ಸುರಕ್ಷಿತವಾಗಿದೆ ಎಂದು ಎನ್ಪಿಸಿಐಎಲ್ ತಿಳಿಸಿದೆ.
ದಾಳಿ ತಂತ್ರಗಳು ಹೇಗೆ ಬದಲಾಗಿವೆ?
ಎರಡೂ ಘಟನೆಗಳ ನಡುವಿನ ವ್ಯತ್ಯಾಸವು ಜಾಗತಿಕ ಸೈಬರ್ ಬೆದರಿಕೆಗಳಲ್ಲಿ ಆಗಿರುವ ದೊಡ್ಡ ಬದಲಾವಣೆಗಳನ್ನು ತೋರಿಸುತ್ತದೆ.
2019 ರ ಮಾಲ್ವೇರ್ ದಾಳಿಯು ರಹಸ್ಯವಾಗಿ ಮಾಹಿತಿ ಕದಿಯುವುದು ಮತ್ತು ದೀರ್ಘಕಾಲದವರೆಗೆ ವ್ಯವಸ್ಥೆಯೊಳಗೆ ಅಡಗಿರುವ ಉದ್ದೇಶವನ್ನು ಹೊಂದಿತ್ತು. ಇಂತಹ ಅತ್ಯಾಧುನಿಕ ಬೆದರಿಕೆಗಳು ಸಾಮಾನ್ಯವಾಗಿ ಯಾರಿಗೂ ತಿಳಿಯದಂತೆ ರಹಸ್ಯ ಮಾಹಿತಿಯನ್ನು ಹುಡುಕುತ್ತವೆ.
ಆದರೆ 2026 ರ ಘಟನೆಯು ವಿಭಿನ್ನವಾಗಿದೆ. ಇಂದಿನ ರಾನ್ಸಮ್ವೇರ್ ಗುಂಪುಗಳು ಕೇವಲ ಕಂಪ್ಯೂಟರ್ ವ್ಯವಸ್ಥೆಯನ್ನು ಲಾಕ್ ಮಾಡುವುದಿಲ್ಲ; ಅದರೊಂದಿಗೆ ಡೇಟಾ ಕಳ್ಳತನ ಮಾಡಿ, ಅದನ್ನು ಸಾರ್ವಜನಿಕವಾಗಿ ಬಹಿರಂಗಪಡಿಸುವ ಬೆದರಿಕೆ ಹಾಕಿ ಹಣ ವಸೂಲಿ ಮಾಡುತ್ತವೆ. ಇಲ್ಲಿ ದಾಳಿಕೋರರ ಉದ್ದೇಶ ರಿಯಾಕ್ಟರ್ ಕಾರ್ಯಾಚರಣೆಯನ್ನು ನಿಲ್ಲಿಸುವುದಲ್ಲ, ಬದಲಿಗೆ ಕಂಪನಿಯ ರಹಸ್ಯ ದಾಖಲೆಗಳು ಮತ್ತು ಇಂಜಿನಿಯರಿಂಗ್ ಮಾಹಿತಿಯನ್ನು ಹೊರಹಾಕಿ ಸಂಸ್ಥೆಗಳ ಮೇಲೆ ಒತ್ತಡ ಹೇರುವುದಾಗಿದೆ.
ಆಡಳಿತ ವ್ಯವಸ್ಥೆಗಳು ಏಕೆ ಇಲ್ಲಿ ಮ್ಯಾಟರ್?
ಎರಡೂ ಘಟನೆಗಳು ಸೈಬರ್ ಅಪಾಯಗಳು ಕೇವಲ ರಿಯಾಕ್ಟರ್ ನಿಯಂತ್ರಣ ಕೊಠಡಿಗಳಿಗಷ್ಟೇ ಸೀಮಿತವಾಗಿರದೆ, ಅವುಗಳ ಆಚೆಗೂ ವಿಸ್ತರಿಸಿವೆ ಎಂಬುದನ್ನು ಒತ್ತಿಹೇಳುತ್ತವೆ.
ಆಡಳಿತ ವಿಭಾಗದ ಕಂಪ್ಯೂಟರ್ಗಳಲ್ಲಿ ಸಾಮಗ್ರಿ ಖರೀದಿ ದಾಖಲೆಗಳು, ವ್ಯಾಪಾರಿಗಳ ವಿವರಗಳು, ಇಂಜಿನಿಯರಿಂಗ್ ಪ್ಲಾನ್ಗಳು ಮತ್ತು ನೌಕರರ ಮಾಹಿತಿ ಇರುತ್ತವೆ. ಮುಖ್ಯ ಕೆಲಸದ ನೆಟ್ವರ್ಕ್ಗಳನ್ನು ಪ್ರತ್ಯೇಕವಾಗಿ ಇಟ್ಟಿದ್ದರೂ ಸಹ, ಈ ಆಡಳಿತ ವಿಭಾಗದ ಮಾಹಿತಿಯನ್ನು ಕದ್ದರೆ ಸಾಕು; ವೈರಿಗಳು ಇಡೀ ವ್ಯವಸ್ಥೆಯನ್ನು ಅರ್ಥಮಾಡಿಕೊಳ್ಳಲು, ಪೂರೈಕೆದಾರರನ್ನು ಪತ್ತೆಹಚ್ಚಲು ಮತ್ತು ಮುಂದಿನ ದಾಳಿಗಳಿಗೆ ಸಂಚು ರೂಪಿಸಲು ಹಾದಿಯಾಗುತ್ತದೆ. ಇದೇ ಕಾರಣಕ್ಕೆ ಹ್ಯಾಕರ್ಗಳು ಕಂಪನಿಯ ಜೊತೆ ಕೆಲಸ ಮಾಡುವ ಹೊರಗಿನ ಗುತ್ತಿಗೆದಾರರು ಅಥವಾ ಸೇವಾ ಪೂರೈಕೆದಾರರನ್ನು ಸುಲಭವಾಗಿ ಗುರಿ ಮಾಡುತ್ತಿದ್ದಾರೆ ಎಂದು ತಜ್ಞರು ಹೇಳುತ್ತಾರೆ. ಯಾಕೆಂದರೆ, ಇವರು ಕಡಿಮೆ ಭದ್ರತೆಯ ನಿಯಮಗಳನ್ನು ಹೊಂದಿದ್ದರೂ ಸಹ, ಮುಖ್ಯ ಪ್ರಾಜೆಕ್ಟ್ಗಳೊಂದಿಗೆ ಡಿಜಿಟಲ್ ಸಂಪರ್ಕವನ್ನು ಹೊಂದಿರುತ್ತಾರೆ.
2019ರ ನಂತರ ಏನು ಬದಲಾಗಿದೆ?
ಲಾಝರಸ್ ಘಟನೆಯ ನಂತರ, ಭಾರತವು CERT-In ಮತ್ತು ಇತರ ಭದ್ರತಾ ಸಂಸ್ಥೆಗಳ ಮೂಲಕ ಸೈಬರ್ ತಪಾಸಣೆ, ದೂರು ವರದಿ ವ್ಯವಸ್ಥೆ ಮತ್ತು ಪ್ರಮುಖ ಮೂಲಸೌಕರ್ಯಗಳ ಮೇಲ್ವಿಚಾರಣೆಯನ್ನು ಬಲಪಡಿಸಿದೆ. ಪ್ರಮುಖ ಆಸ್ತಿಪಾಸ್ತಿಗಳನ್ನು ನಿರ್ವಹಿಸುವ ಸಂಸ್ಥೆಗಳು ಸಹ ತಮ್ಮ ನೆಟ್ವರ್ಕ್ಗಳನ್ನು ಪ್ರತ್ಯೇಕವಾಗಿ ಇರಿಸುವ ವ್ಯವಸ್ಥೆ, ಎಂಡ್ಪಾಯಿಂಟ್ ಮಾನಿಟರಿಂಗ್ ಮತ್ತು ಪೂರೈಕೆ ಸರಪಳಿಯ ಸುರಕ್ಷತಾ ಪರಿಶೀಲನೆಯನ್ನು ಹೆಚ್ಚಿಸಿವೆ. ಪ್ರಸ್ತುತ ನಡೆಯುತ್ತಿರುವ ತನಿಖೆಯ ಪ್ರಕಾರ, 2019ರ ಘಟನೆಗೆ ಹೋಲಿಸಿದರೆ ಈಗ ಸರ್ಕಾರಿ ಸಂಸ್ಥೆಗಳು, ಪ್ಲಾಂಟ್ ಆಪರೇಟರ್ಗಳು ಮತ್ತು ಖಾಸಗಿ ಗುತ್ತಿಗೆದಾರರ ನಡುವೆ ಅತ್ಯಂತ ವೇಗದ ಸಮನ್ವಯತೆ ಕಂಡುಬರುತ್ತಿದೆ ಎಂದು ತಿಳಿದುಬಂದಿದೆ.
ಭಾರತದ ಸೈಬರ್ ಭದ್ರತೆ ವ್ಯವಸ್ಥೆ ಸುಧಾರಿಸಿದೆಯಾ?
ಈ ಎಲ್ಲಾ ಪುರಾವೆಗಳನ್ನು ನೋಡಿದರೆ ನಮ್ಮ ಭದ್ರತೆ ಸುಧಾರಿಸಿದೆ ಎನಿಸಿದರೂ, ಕೆಲವು ಲೋಪದೋಷಗಳು ಇನ್ನೂ ಇವೆ ಎಂಬುದು ತಿಳಿಯುತ್ತದೆ. ಮುಖ್ಯ ರಿಯಾಕ್ಟರ್ಗಳ ಕಂಪ್ಯೂಟರ್ ಲಿಂಕ್ಗಳನ್ನು ಪ್ರತ್ಯೇಕವಾಗಿ ಇಟ್ಟಿರುವುದರಿಂದ ಅವು ಸುರಕ್ಷಿತವಾಗಿವೆ. ಆದರೆ, ‘ವರ್ಲ್ಡ್ ಲೀಕ್ಸ್’ ಡೇಟಾ ಸೋರಿಕೆ ಘಟನೆಯನ್ನು ಗಮನಿಸಿದರೆ ಹೊರಗಿನ ಗುತ್ತಿಗೆದಾರರು, ಕ್ಲೌಡ್ ಸಿಸ್ಟಮ್ ಮತ್ತು ಕಚೇರಿಯ ಕಂಪ್ಯೂಟರ್ಗಳು ಇನ್ನೂ ಅಪಾಯದಲ್ಲಿವೆ ಎಂದು ಗೊತ್ತಾಗುತ್ತದೆ. ಭಾರತದ ಪರಮಾಣು ಕೇಂದ್ರಗಳು ಬೆಳೆಯುತ್ತಿರುವುದರಿಂದ, ಕೇವಲ ರಿಯಾಕ್ಟರ್ಗಳನ್ನು ಕಾಪಾಡಿದರೆ ಸಾಲದು; ಅವುಗಳ ಜೊತೆ ಸಂಪರ್ಕದಲ್ಲಿರುವ ಇಡೀ ಡಿಜಿಟಲ್ ವ್ಯವಸ್ಥೆಯನ್ನು ರಕ್ಷಿಸುವುದು ಅತಿ ಮುಖ್ಯವಾಗಿದೆ.
Courtesy : outlookindia.com
